
Last Updated on 2026年10月30日 by Co-Founder/ Researcher
Googleは、断片が自社のインフラ上にあっても、暗号化されていない形では鍵に触れないと説明しています。では、その断片はどこに置けるのでしょうか。報道が伝えた「銀行の機器や別のクラウドにも分ける」構成について、公開ドキュメントの記述はページによって揃っていません。
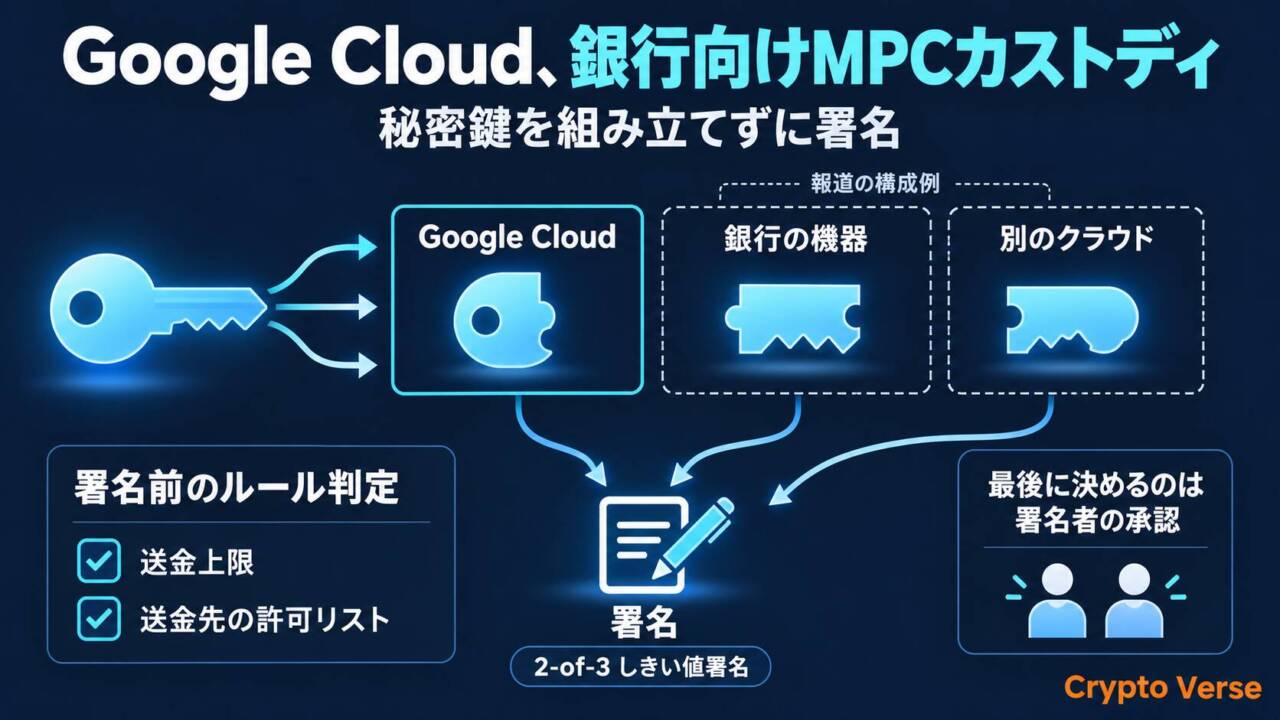
CoinDeskによると、Google Cloudは2026年10月28日にニューヨークで開く初のデジタル資産シンポジウムで、金融機関向けの暗号資産カストディ基盤「Google Multi-Party Compute(MPC)」を披露する。完全な秘密鍵を組み立てず、断片を別々の環境で生成・保持し、2-of-3や5-of-7といったしきい値の数の参加者が共同で署名する。署名の前には、送金額の上限や送金先の制限といった機関ごとのルールに照らして取引を判定する。
現在はプライベートプレビューの段階で、複数の大手金融機関などが試験している。商用提供は2027年初頭の予定で、料金は公表していない。親会社のAlphabetも、EthereumとSolana上の自社資産の保護に使い始めたという。
From: Multi-party Compute overview | Google Cloud Documentation
【編集部解説】
クラウド大手が「鍵を持たない金庫」を売る
暗号資産の世界で、秘密鍵は資産そのものです。鍵を持つ者が資産を動かせます。Chainalysisによると、2024年に盗まれた暗号資産の金額のうち43.8%は、秘密鍵の侵害によるものでした。
Google Cloudはこれまでも、Cloud KMSやCloud HSMという鍵の管理サービスを提供してきました。これらは、完全な鍵を保護された環境の中で管理する仕組みです。冗長化はできますが、正規の署名権限が悪用されれば、資産を不正に動かされる危険は残ります。
Multi-party Computeは発想が逆です。鍵は最初から一度も組み立てられません。生成の時点から断片として生まれ、署名のときも、各断片が自分の分の計算をして持ち寄るだけです。公式ドキュメントは、しきい値に満たない数の参加者を攻撃者が乗っ取っても、署名の偽造も鍵の復元もできないと説明しています。
署名の方式は、2023年に発表されたしきい値ECDSAのプロトコル「DKLS23」を、Googleが強化・拡張したものです。Bitcoin、Ethereum、EVM互換チェーンで使われるsecp256k1に対応しています。
クラウド事業者が、自社でも全体を持たない鍵を売る。ここにこの製品の構造的な面白さがあります。CoinDeskによると、Googleは、断片が自社のインフラ上にあっても暗号化されていない形では触れないとしており、顧客が鍵の素材を管理し続けるとしています。
断片はどこに置かれるのか
CoinDeskが伝えた構成例は、断片の1つをGoogle Cloudに、1つを銀行自身の機器に、もう1つを別のクラウド事業者に置くというものでした。2-of-3でGoogleが1つの断片しか持たなければ、Googleの断片だけでは署名を作れません。
公開されているアーキテクチャ解説では、断片を受け持つのは、Google CloudのConfidential Space上で動く隔離された実行環境(TEE)です。顧客がGoogle Cloudの外で動かすTEE(例としてAWS Nitro Enclaves)や、利用者のモバイル端末に断片を置く形は、ドキュメントの「Roadmap」に並んでいます。
一方で、概要ページは鍵ごとに定める断片の置き場所として、Google Cloud、顧客の拠点、利用者のモバイル端末を挙げています。3者に分ける構成をプレビュー版でどこまで使えるのかは、公開資料からは断定できません。商用提供は2027年初頭の予定とされており、その間にどこまでが揃うかが、この製品の性格を決めるはずです。
Google Cloudの中に置く断片にも、Googleは手を重ねています。断片は暗号化して特定のTEEに固定され、その暗号化の鍵は顧客自身のGoogle Cloud組織内のCloud KMSで管理されます。断片は、TEEが検証済みのコンテナで動いていることを証明(アテステーション)してはじめて、そのTEEのメモリ内で使える状態になります。Googleの運用担当者であっても、断片を使える形で読み出せない設計です。
最終判断を、署名者の定足数に残す
送金額の上限や送金先の許可リストといった取引のルールは、Amazonが開発したポリシー言語Cedarで書きます。複数部署による承認のような、何人がそろえば署名できるかという条件は、それとは別に、チームと鍵ごとのポリシーで定めます。
注目したいのは、ルール判定の扱いです。各TEEは、署名を求められた取引がルールに照らして評価済みであることを、断片を使う前に自ら確かめます。公式資料が示す設計では、評価を飛ばした署名は認められません。
ただし、評価の結果そのものは最終決定ではありません。概要ページは、ルールが「拒否」と判定した取引でも、十分な数の署名者が承認すれば実行できると明記しています。判定は署名者への道しるべであり、最後は鍵のポリシーに定めた承認の定足数で決まります。人による複数承認を求めるかどうかも、機関の設計に委ねられます。
これは弱点とも読めますが、私は設計思想の表明だと受け取りました。ルールはいずれ現実に追いつかなくなります。急ぎの送金をルールが止めたとき、機械が必ず勝つ仕組みでは、組織は業務を止めるか、ルールそのものを緩める方向に追い込まれがちです。最終権限を承認者の合意に置けば、例外は署名付きの承認として記録に残ったうえで通ります。
裏を返せば、守りの要は承認者の側に移ります。CoinDeskも、正規の利用者が欺かれて悪意ある取引を承認してしまう危険は残ると指摘しています。導入する機関にとって大きな設計対象になるのは、承認者の構成と、承認ルールを書き換えられる人の範囲です。
回復と、断片の入れ替え
CoinDeskは、Googleが鍵の回復にも対応すると説明したと伝えています。プレビュー版のドキュメントで明記されているのは、残る断片がしきい値を満たす間は署名を続けられるという点です。2-of-3の鍵なら、1つの断片を失っても残る2つで署名できます。
既存の鍵を変えずに、断片の持ち手を替えたり、失った断片を新しい断片で置き換えたりする「リシェアリング」は、後のリリースで提供する計画です。人事異動で承認者が入れ替わる、あるいはハードウェアが故障する。銀行の日常で必ず起きるこうした変化に追随する仕組みであり、商用提供までに揃うかどうかは導入判断に直結します。
Googleの比較表では、署名にかかる時間(p95)は、Cloud KMS/Cloud HSMが20〜50ミリ秒、Multi-party Computeが分散したリージョンで1,000ミリ秒未満とされています。2026年10月26日更新の地域一覧で、提供先は米アイオワ州のus-central1のみです。
「誰が鍵を持つか」から「誰が鍵を分けるか」へ
9月29日、AWSはAmazon Managed Blockchainの終了を明らかにしました。サービスの終了は2027年9月29日で、AWS上で自らノードを運用する道は移行先として残ります。マネージドなノードのサービスが一つ幕を引く一方で、Googleは暗号資産の署名鍵の管理に踏み込みます。大手クラウドがWeb3向けに何を受け持つのか、その重心がどう動くのかに注目したいところです。
Fireblocks、Fordefi、BitGoといった専門企業が築いてきたMPCカストディの市場に、銀行との取引関係を持つクラウド事業者が加わる意味は小さくありません。CoinDeskによると、Googleは、銀行がライバル企業に頼らず自前のカストディ事業を運営するための、中立なインフラ供給者という立ち位置を打ち出しています。
鍵を分けることは、権限を分けることでもあります。断片を銀行の手元や別のクラウドに置ける日が来れば、銀行は署名に必要な断片の管理を、Google以外にも分散できます。サービスの運用までGoogleから独立できるかは別の問いとして残りますが、それでも「預ける」から「分け持つ」への移行は大きな一歩です。2027年初頭の商用提供で、その扉がどこまで開くのか。鍵の置き場所を利用者が選べる金融インフラへの歩みとして、見届けたいと思います。
【用語解説】
MPC(マルチパーティ計算)
複数の当事者が、それぞれの秘密の入力を互いに明かさないまま、共同で一つの計算結果を得る暗号技術。暗号資産のカストディでは、秘密鍵を組み立てずに署名するために使われる。
しきい値署名
秘密鍵を複数の断片に分けて持ち、あらかじめ決めた数(しきい値)の断片を持つ参加者がそろったときだけ署名できる方式。2-of-3なら、3者のうち2者で署名できる。
秘密鍵
暗号資産ウォレットやブロックチェーンアカウントの所有権を証明し、トランザクションの署名や資産の移転に使う非公開の暗号鍵。
カストディ
顧客に代わって暗号資産を保管・管理すること。実際には、資産を動かすための秘密鍵の管理を担う。
TEE(信頼できる実行環境)
プロセッサーの機能で、ほかのソフトウェアや管理者から中身を見られないように隔離した実行環境。Trusted Execution Environmentの略。
アテステーション
TEEなどが、決められた正しいプログラムが正しい環境で動いていることを、外部に暗号的に証明する仕組み。
HSM(ハードウェア・セキュリティ・モジュール)
暗号鍵の生成・保管・署名を、改ざんに強い専用ハードウェアの中で行う装置。
DKLS23
しきい値ECDSA署名のプロトコル。考案者の頭文字と、論文が公開された2023年に由来する。
ECDSA
楕円曲線を使ったデジタル署名の方式。BitcoinやEthereumの取引署名に使われている。
secp256k1
ECDSAで使う楕円曲線の一つ。BitcoinやEthereumが採用している。
EVM互換チェーン
Ethereumのスマートコントラクト実行環境(Ethereum Virtual Machine)と互換性を持つブロックチェーン。Ethereum向けのソフトや鍵の仕組みを流用しやすい。
定足数
決定を有効にするために必要な、最低限の参加者や承認の数。
リシェアリング
鍵そのものを変えずに、断片の持ち手を替えたり、失った断片を新しい断片で置き換えたりする手続き。
プライベートプレビュー
正式提供の前に、限られた利用者だけに公開する試験的な提供段階。仕様やサポートが変わることがある。
p95
測定値を小さい順に並べたとき、95%がその値以下に収まる値。レイテンシーの目安として使われる。
【参考リンク】
Google Cloud Multi-party Compute(公式ドキュメント)(外部)
Google CloudのMPCサービスの概要ページ。しきい値署名の仕組み、対応チェーン、鍵ポリシーと取引ポリシーを説明する。
Confidential Space(Google Cloud)(外部)
ハードウェアで隔離した環境の中で機密データを扱うための、Google Cloudのコンフィデンシャル・コンピューティング基盤。
Cedar(外部)
Amazonが開発し公開した、アクセス許可を記述するポリシー言語。Multi-party Computeの取引ルールの記述に使われる。
Fireblocks(外部)
機関投資家や金融機関向けに、MPCを使ったウォレットと、暗号資産を安全に移転・管理するための技術基盤を提供する米国の企業。
Fordefi(外部)
金融機関やトレーディング企業向けに、MPCを使ったウォレットと、DeFiでの取引を管理・承認するための基盤を提供する企業。
BitGo(外部)
機関投資家や銀行向けに、暗号資産のカストディ、MPCなどを使うウォレット、取引や決済などのサービスを提供する米国の企業。
【参考記事】
Google to preview a new crypto security system as private-key hacks mount(CoinDesk、2026年10月28日)(外部)
Google Multi-Party Computeを伝える。プライベートプレビューで、商用提供は2027年初頭の予定、料金は非公表とする。
Google Cloud Details MPC Service for Bitcoin Custody(Cointelegraph、2026年10月28日)(外部)
公式ドキュメントとリリースノートを手がかりに、機関向けビットコインカストディの機能と、ニューヨークのシンポジウムを伝える。
$2.2 Billion Stolen from Crypto Platforms in 2024, but Hacked Volumes Stagnate Toward Year-End as DPRK Slows Activity Post-July(Chainalysis、2024年12月19日)(外部)
2024年に暗号資産プラットフォームから盗まれた額を22億ドルと推計し、そのうち43.8%を秘密鍵の侵害によるものとした。
Amazon Managed Blockchain (AMB) end of support(AWS)(外部)
Amazon Managed Blockchainを2027年9月29日に終了すると告知。移行先にAWS上のセルフマネージドノードを挙げる。
How to secure digital assets with multi-party computation and Confidential Space(Google Cloud Blog、2023年4月6日)(外部)
Confidential Space上でMPCによるブロックチェーン署名を組む参照構成を示す記事。Wells Fargoのコメントを載せる。
【Crypto Verse関連記事】
Google Cloud Multi-Party Compute(MPC)カストディのプレビュー公開と「鍵の断片は誰が持てるのか、最後に送金を決めるのは誰か」の問いを、より広い文脈で理解するための関連記事をご案内します。カストディとMPC/鍵管理・エンタープライズ基盤とクラウド・AI×セキュリティ・ステーブルコインとガバナンスを横断的に読むことで、「預ける」から「分け持つ」への移行が立体的に見えてきます。
カストディ・MPC・鍵管理
- au PAYで暗号資産ウォレット提供開始、KDDIら「αU wallet」 → 本記事のカストディ設計動向と並ぶ、日本のセルフカストディ型ウォレット動向。「Googleの機関向け分け持ち設計」「KDDIの個人向けセルフカストディ」の設計対比を理解できます。
- Samsung WalletがUSDC送金を開始へ チェーンは2本、利用者は鍵を持たない → 本記事のカストディ型設計動向と並ぶ、米Big Techのカストディ型ウォレット動向。「Google:銀行向け分散署名」「Samsung:個人向け全管理委託(Bastion+Coinbase)」の対比を理解できます。
- MetaMask Agent Wallet の「セルフカストディ」を検算する—鍵の置き場所とガードレールの射程 → 本記事の「鍵の置き場所」議論と直接連動する、AIエージェントウォレットの検算動向。
- SecondFi始動|「鍵は自分のまま」EMURGOが挑む、暗号資産で使う・貯める・稼ぐ時代 → 本記事の「分け持つ」議論と並ぶ、自己管理型サービスの実装事例。
- Coldcardのシード生成に欠陥、第4波疑いを含め約1,816 BTC流出の暫定推計—競合取引は被害者と攻撃者の双方の手段に → 本記事の鍵管理脆弱性動向と並ぶ、ハードウェアウォレット側の鍵生成脆弱性事案動向。
エンタープライズ基盤・クラウド
- AWSがAmazon Managed Blockchain終了へ、問われる「ノードは誰が持つか」 → 本記事内で明示的に言及される、9月29日のAWS AMB終了動向。「AWSのマネージドノード撤退」「Googleの暗号資産署名鍵管理参入」の対比を両記事併読で立体的に理解できます。クラウド大手がWeb3向けに何を受け持つのかの重心の動きを読み解けます。
- MUFG、国債レポをオンチェーンへ―権利は振替国債のまま帳簿と連動 → 本記事の機関金融オンチェーン化動向と並ぶ、日本の機関金融基盤動向。
- BNY、Digital Transfer Agencyでファンドの原簿をパブリックチェーンへ → 本記事のエンタープライズ基盤動向と並ぶ、米国側の機関金融オンチェーン動向。
AI×セキュリティ
- Bitcoin Core、AIで容易に見つかる脆弱性は非公開期間なしで修正・公表へ 開示方針を改定 → 本記事の直前姉妹記事。「BTC本体のAI脅威対応」「Google MPC基盤のクラウド側対応」いずれもAI時代の守る側手順の再設計動向を対比して理解できます。
- アライドアーキテクツ × Nyx Foundation、AIがDeFiの安全を”検算”する時代へ → 本記事のAIレッドチーミング動向と並ぶ、AI×形式検証によるオンチェーン安全性検証動向。
- Ethereum研究者ドレイク氏が「bunker mode」提唱、AIによるECDSA解読に備え → 本記事のsecp256k1対応動向と並ぶ、AI脅威下でのECDSA鍵管理論点動向。「Googleの分散署名」「ドレイク氏の公開鍵隠蔽」両軸での鍵保護論点を理解できます。
ステーブルコイン・ガバナンス
- OCC、GENIUS法の最終規則を公表 ステーブルコインの利回り禁止で第三者経由の「推定」を削除 → 本記事の銀行×カストディ動向と並ぶ、米国ステーブルコイン規制動向。「HSBC RedCoin:秘密鍵もHSBC管理」との対比を理解できます。
- 【解説】Swift台帳・XRP・USDC|その価値は誰の負債として運ばれるか → 本記事の権限分散動向と並ぶ、決済設計での凍結能力・ガバナンス対比。
サトシ・鍵管理論
- サトシ・ナカモト四人説、Ripple名誉CTOが語ったのは鍵の行方 → 本記事の鍵管理長期論点と並ぶ、BTC初期P2PK出力と鍵管理論点動向。
【編集部後記】
Multi-party Computeの概要ページに、目立たない一行があります。鍵は削除できず、できるのは無効化だけ、というものです。理由は書かれていません。
秘密鍵の世界で、削除は取り返しのつかない操作です。資産が残ったままの鍵を消せば、その資産は誰にも動かせなくなります。消せない鍵は、うっかりの消去から資産を守る仕組みとも読めます。その一方で、役目を終えた鍵も、無効化された状態で残り続けることになります。銀行は、使わなくなった鍵とその断片を、何年先まで抱えていくのでしょうか。
——————–
※本記事は情報提供を目的としており、投資助言ではありません。
詳細は当サイトの免責事項をご確認ください。
——————–