
Last Updated on 2026年9月13日 by Co-Founder/ Researcher
偽造された書類も、作られた顔も使われていないのに、取引所の本人確認の結果は攻撃者の手に渡っていました。本人確認を受けたのは本物の本人で、中継されていたのも本物の手続きでした。ディープフェイク対策をどれだけ磨いても防げないこの手口は、偽物を見抜くことを軸にしてきた本人確認の考え方に、別の問いを突きつけています。
Anthropicは2026年9月10日に公開した脅威インテリジェンスレポートで、ロシア語を話す金銭目的の攻撃者GTG-50020の手口を報告した。同攻撃者はホテル予約や金融テクノロジーのプラットフォームへの侵入を重ね、ある侵入では約26GBのデータを抜き取り、恐喝、またはダークウェブでの売却によって150万〜250万ドルを得ようとしたとされる。
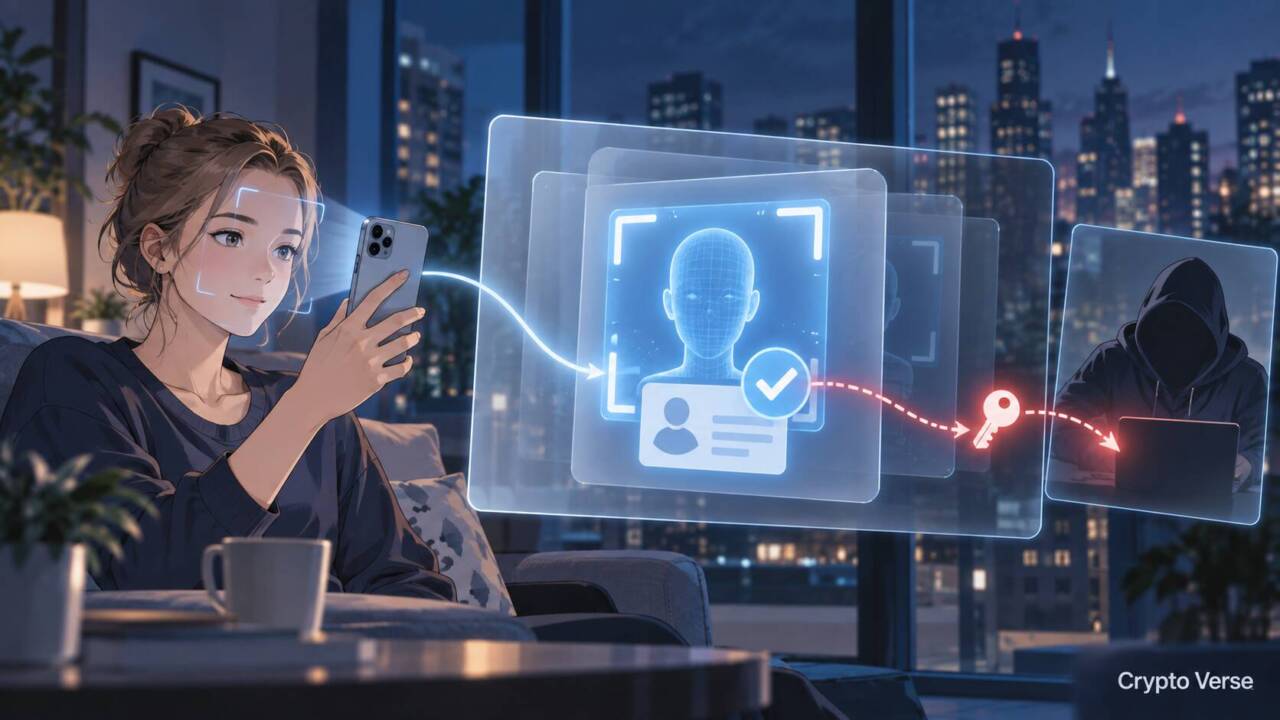
レポートによれば、住宅用プロキシと検出回避ブラウザを用意し、ボットが取引所やマーケットプレイスの登録から本人確認までを自動で通過して、認証済みのアカウントを蓄えていた。さらに、偽の認証ドメインからリバースプロキシで取引所の本物のKYC手続きを中継し、被害者が完了させた認証済みのセッションと書類を途中で奪っていた。
From: Detecting and countering misuse of AI: September 2026
【編集部解説】
Anthropicが9月10日に公開した脅威レポートは、AIを悪用したサイバー攻撃の報告として広く読まれています。ただ、暗号資産の利用者にとって見過ごせないのは、GTG-50020の節に置かれた短い一段落です。そこに描かれているのは、本人確認が偽造で突破されたのではなく、本物の手続きごと中継され、その結果が奪われたという事態でした。
本人確認の破り方は、ひとつではない
オンラインの本人確認(KYC)を破る手口として、これまで注目されてきたのは偽造です。セキュリティ企業のCato Networksは2024年10月、偽造パスポートとディープフェイク動画を組み合わせて暗号資産取引所の審査を通過させるツール「ProKYC」を報告しました。MIT Technology Reviewは2026年4月、カメラ映像を差し替える道具などを売るTelegramのチャンネルやグループを22件確認しています。販売者は大手取引所の審査を突破できると宣伝しており、名指しされたBinanceは、同種の試みを把握したうえで阻止してきたと回答しました。
こうした手口はいずれも、偽物を本物に見せかける方向の攻撃です。
GTG-50020の手口は、向きが逆でした。被害者を本人確認用の偽ドメインに誘導し、その裏でリバースプロキシが取引所の本物のKYC手続きをそのまま中継します。被害者は自分の身元で、正規の本人確認を最後まで完了させます。攻撃者はその途中で、認証済みのセッションと書類を抜き取っていました。図版には、終わると次の被害者に向けて仕掛け直す流れも描かれています。偽造された書類や顔は登場しません。偽物なのは被害者を誘導する入口のドメインであり、その背後では本物の本人が本物の手続きを通過しているのです。
身元は本物のまま、結果だけが持ち去られる
この構図は、デジタル庁が2025年9月に公表したガイドラインDS-511と、2026年2月の解説書DS-512に照らすと輪郭がはっきりします。いずれも国の行政手続向けの指針で、本人確認を「身元確認」「当人認証」「フェデレーション」に分けて扱っています。DS-512は、偽サイトに入力させた情報を正規サイトへリアルタイムに中継する「リアルタイムフィッシング」を当人認証の脅威として解説し、身元確認の脅威としては、写真や映像をカメラに差し出す「プレゼンテーション攻撃」や、映像処理の途中で偽の映像を注入する「ビデオインジェクション攻撃」を挙げています。
GTG-50020の手口は、当人認証の世界で知られた中継を、身元確認の手続きそのものに向けたものと読めます。本人確認書類の真正性と、それを提示する人物との一致は正しく確認されます。しかし、その結果にひもづく検証済みのセッションが攻撃者に窃取され、別の端末から再利用されます。書類や顔の真正性を見分ける精度だけを上げても、偽サイトから正規の手続きが中継される構造は防げません。しかも原典では、セッションだけでなく本人確認に使った書類も取得されていました。
入口を量産する工場と、入口ごと奪う仕掛け
同じ節には、もうひとつの手口も並んでいます。住宅用プロキシと検出回避ブラウザを用意し、ボットが取引所やマーケットプレイスの登録を進め、CAPTCHAの突破からメール確認、本人確認の手順までを自動で通過させる。認証済みのアカウントとセッションは後の作戦のために保管され、身元が露見すれば別の身元に切り替えて繰り返す、と図版は記しています。
一方は正規の入口を大量に作る工場で、もう一方は本物の身元を入口ごと奪う仕掛けです。どちらも取引所の「入口」を狙っている点で共通します。なお、レポートは標的を「取引所」と書くにとどめ、暗号資産取引所だとは特定していません。また、この攻撃者はAIによる侵入テストの仕組みを使っていたと記されていますが、この2つの手口にAIがどう関わったかまでは書かれていません。
2027年の改正が主に備えるのは、偽造のほう
日本では2027年4月1日から、口座開設などの本人確認でマイナンバーカード等のICチップ情報の読み取り等が必要になります。本人確認書類の画像と顔の画像を送る方式は、原則として使えなくなります。改正の背景には、偽変造した本人確認書類で他人になりすまして開設された口座が、特殊詐欺に悪用されている実態があるとされます。暗号資産交換業者も、この本人確認を義務づけられた事業者に含まれます。
ICチップの読み取りは、書類の偽造には強い対策です。ただ、今回の手口で差し出されるのは、本物の本人の身元そのものです。DS-512は当人認証の文脈で、マイナンバーカードの利用者証明用電子証明書は使えば無条件にフィッシング耐性を持つわけではなく、相互TLS(mTLS)による認証やアクセス先ドメインの制限といった実装が必要だと注記しています。ここからは私の読みですが、身元確認の場面でも、ICチップによる確認が中継型の攻撃にどこまで耐えるかは、同じように実装に左右されるはずです。制度の変更で入口の偽造が難しくなるほど、本物の本人を経由する攻撃の相対的な価値は上がるとも考えられます。
「何を」ではなく「どこで」を確かめる
中継型の攻撃に対しては、認証の世界にすでに答えの型があります。米国国立標準技術研究所(NIST)は2025年7月31日に最終版を公表したデジタルアイデンティティの指針で、フィッシング耐性を、利用者の注意深さに頼らず、認証に用いる秘密情報や、認証器が生成した有効な出力が偽の検証者へ渡るのを防ぐ性質と定義しました。日本のDS-512も、その現実的な選択肢としてパスキーとPKIをベースとした認証の2つを挙げています。米財務省の金融犯罪取締ネットワーク(FinCEN)も、生成AIを使った本人確認の回避について警告した際、フィッシング耐性のある多要素認証を対策に挙げています。
本人確認は、口座の一生で一度きりの手続きとして扱われがちです。けれども中継型の攻撃が示すのは、本人確認もまた、「どこで行われているか」を確かめる仕組みと切り離せなくなってきたということです。利用者の側でできることも、ひとつあります。本人確認は、SNSやメッセージで送られてきたリンクからではなく、取引所の公式アプリか、自分で開いた公式サイトからだけ始めることです。
秘密鍵を自分で持つことが資産の主権だとすれば、自分の身元をどこに差し出しているかを知ることは、身元の主権です。制度が偽造を塞ぎ、事業者が「どこで」を確かめる仕組みを重ねていけば、本人確認は取引所の入口を守る門から、利用者自身が自分の身元を守る手段へと育っていくはずです。
【用語解説】
KYC(Know Your Customer)
金融機関や暗号資産交換業者が、口座を開く人が誰かを確認する手続きである。日本では犯罪収益移転防止法にもとづく取引時確認として義務づけられている。
リバースプロキシ
利用者とサービスのあいだに入り、通信を代わりに受け渡す仕組みである。正規の用途も多いが、悪用されると偽サイトの裏で本物のサイトとのやり取りを中継できる。
セッション
ログインや本人確認を終えたあと、その状態を保つためにサービスが発行する情報である。盗まれると、パスワードや書類がなくても本人として操作されるおそれがある。
住宅用プロキシ
一般家庭の回線を経由して通信を送る中継サービスである。通信元が普通の利用者に見えるため、不正の検知をすり抜ける目的で悪用されることがある。
検出回避ブラウザ
端末やブラウザの特徴をアカウントごとに偽装できるブラウザである。多数のアカウントを別人の端末から操作しているように見せかけるために使われる。
リアルタイムフィッシング
偽サイトに入力させたIDやパスワード、ワンタイムパスワードを、その場で正規サイトへ中継してログインを突破する手口である。DS-512は当人認証の脅威として解説している。
プレゼンテーション攻撃
写真や動画、マスクなどをカメラに差し出し、本人になりすまして顔認証などを通過しようとする攻撃である。
ビデオインジェクション攻撃
カメラの映像を処理の途中で差し替え、偽の映像や生成した映像を本物の撮影結果として送り込む攻撃である。仮想カメラなどが使われる。
利用者証明用電子証明書
マイナンバーカードのICチップに格納された電子証明書の一つで、オンラインでのログインなどに使われる。氏名などの個人情報は含まない。
mTLS(相互TLS)
通信の暗号化に使うTLSで、サーバーだけでなく利用者側も証明書で相手に身元を示す方式である。接続先と利用者の双方を暗号的に確かめられる。
フィッシング耐性
利用者が偽サイトに誘導されても、認証の秘密情報や有効な出力が偽の相手に渡らない性質である。NISTは利用者の注意深さに頼らないことを条件としている。
パスキー
パスワードの代わりに、端末に保存した鍵で認証する仕組みである。鍵は登録したサイトのドメインと結び付くため、偽サイトでは使えない。
【参考リンク】
Anthropic(外部)
AIアシスタントClaudeを開発する米国のAI企業。脅威インテリジェンスチームがAI悪用の事例を定期的に報告している。
犯罪収益移転防止対策室(JAFIC)(外部)
警察庁の組織で、犯罪収益移転防止法の運用を担う。2027年4月1日から始まる本人確認方法の見直しを、事業者や利用者に告知している。
デジタル社会推進標準ガイドライン(デジタル庁)(外部)
DS-511やDS-512を含む政府の標準ガイドライン群。行政手続での本人確認とデジタルアイデンティティの指針を公開する。
NIST SP 800-63-4(外部)
米国国立標準技術研究所のデジタルアイデンティティ指針。身元確認、当人の認証、フェデレーションの技術的な要件を詳しく定めている。
Cato Networks(外部)
ネットワークとセキュリティを統合して提供する企業。調査部門のCato CTRLが、ディープフェイクでKYCを突破するツールを報告した。
【参考記事】
Cyberscammers are bypassing banks’ security with illicit tools sold on Telegram(外部)
KYCを回避する道具を売るTelegramのチャンネルやグループを22件確認し、仮想カメラを使う手口の実態を報じている。
Cato CTRL Threat Research: ProKYC – Deepfake Tool for Account Fraud Attacks(外部)
偽造パスポートとディープフェイク動画で暗号資産取引所の本人確認を通過させるツールを、実演の動画とともに詳しく報告している。
FinCEN Issues Alert on Fraud Schemes Involving Deepfake Media Targeting Financial Institutions(外部)
2024年11月13日の警告の発表文。生成AIで作った偽の本人確認書類による回避の報告が、金融機関から増えていると伝える。
【Crypto Verse関連記事】
Anthropic脅威レポートが記録したKYC中継攻撃と「本人確認は偽造されず中継された」構造を、より広い文脈で理解するための関連記事をご案内します。KYC・本人確認セキュリティの攻撃手口・AI×Web3セキュリティ・本人性証明インフラ・日本の本人確認制度整備を横断的に読むことで、「入口ごと奪われる」時代の防御論点が立体的に見えてきます。
KYC・本人確認・取引所セキュリティ
- 暗号資産「GEAr」のLiberty Exchange JAPAN。キルギスでのライセンス取り消しと事業者サイトに残る番号 → 本記事の直前姉妹記事。「本人確認結果の中継」「License Number表示の突き合わせ」いずれも「表示された数字や結果を鵜呑みにしない習慣」を両記事併読で立体的に理解できます。
- Binance、月次で自社社員に模擬フィッシング—偽リクルーターで試すセキュリティ耐性 → 本記事のリアルタイムフィッシング動向と直接連動する、取引所側のフィッシング耐性訓練事例。「エンドユーザー狙い」「取引所内部狙い」両軸で人的セキュリティを理解できます。
- Ledger・Trezorを狙う新型マルウェア「OkoBot」—正規アプリ内から偽の復元画面でシードフレーズを盗む → 本記事の「正規手続きの中継」構造と共通する、正規アプリの内側で偽装が動く事例。
- XRP・偽リップル支払いNFT詐欺の手口とは?署名1回で1万5000ドル流出、被害を防ぐ5つの視点 → 本記事の「入口を間違えたときに結果を奪われる」議論と並ぶ、エンドユーザー層の署名詐欺事例。
- 「画像は安全」の常識が崩壊――Fancy Bearが仕掛ける“見えない”ファイルレス攻撃の手口 → 本記事のGTG-50020と並ぶ、国家型・組織型サイバー攻撃動向。「見えない攻撃」の類型を理解できます。
- FBI被害113億ドル受け、米議会がクリプト犯罪対策の連邦タスクフォース新設法案を提出 → 本記事の被害者保護論点と並ぶ、米国側の被害者保護動向。
AI×Web3セキュリティ・Anthropic関連の動向
- アライドアーキテクツ × Nyx Foundation、AIがDeFiの安全を”検算”する時代へ → 本記事のAI悪用動向と対をなす、AI×形式検証によるオンチェーン安全性検証動向。「AIが攻撃する」「AIが防御する」両側面での実装事例を理解できます。
- OpenAI「GPT-5.6」を限定公開にした理由—命名騒動と米政府の要請 → 本記事のAnthropic脅威レポート動向と並ぶ、AI業界の政府介入・デュアルユース議論動向。
- Claude Codeに「Solana AI Kit」登場―Solana開発を一括構築 → 本記事のAnthropic動向と並ぶ、Claude×Web3開発エコシステム動向。「悪用検知」「開発支援」両軸でのAnthropicの立ち位置を理解できます。
- MetaMask Agent Wallet の「セルフカストディ」を検算する—鍵の置き場所とガードレールの射程 → 本記事のAI×ウォレット動向と関連する、AIエージェント×セルフカストディの実装事例。
本人性証明・AI時代の身分証
- Worldcoin(WLD)とは?AI時代の「本人性証明」と独自のデジタルIDインフラ構造【2026年版】 → 本記事のKYC動向と対比される、AI時代の本人性証明インフラ動向。「KYCは書類・顔で身元を確認」「Worldcoinは存在を確認」の設計対比を理解できます。
- 大阪府先駆的金融市場等形成支援事業、令和8年度は4件2889万円が交付決定—vLEIと配管が並ぶ地図 → 本記事のKYC論点と並ぶ、法人確認のvLEI活用動向。「個人KYC」「法人vLEI」両軸での本人性証明を理解できます。
日本の本人確認・制度整備・監督体制
- 金融庁の新課名から「ブロックチェーン」が消えた|暗号資産監督の再配置を読む → 本記事の2027年本人確認厳格化動向と並ぶ、日本の監督組織再編動向。
- Laser Digital Japan登録完了 4年ぶり新規参入、相手は個人ではなく交換業者 → 本記事の日本の交換業者論点と並ぶ、日本の正規登録動向。
【編集部後記】
NISTの指針には、本文で引かなかった一文があります。利用者が偽の検証者にたどり着いた経路は、検索エンジン経由でもメール経由でも関係がない、というものです。
本文の最後で、本人確認は公式アプリか自分で開いた公式サイトから始めてほしいと書きました。けれどもそれは、NISTが頼るべきでないとした利用者の注意深さそのものです。利用者の用心は、最後に残る防壁のはずです。取引所の本人確認は、利用者が入口を間違えたときにも、結果を攻撃者に渡さない作りになっているでしょうか。
[…] Anthropic報告が示すKYCの死角|本人確認は偽造されず中継された → 本記事の直近姉妹記事。「無登録業者への警告」「KYC中継攻撃」いずれも取引所利用者の防御論点を横断的に理解できます。 […]